ANY.RUN Interactive Sandbox
- Full browser-level visibility into phishing
- Huge database of samples and IOCs
- Interactivity in a safe environment
- Actionable Tier 1 reports
Get full visibility into malware and phishing behavior in a safe environment.
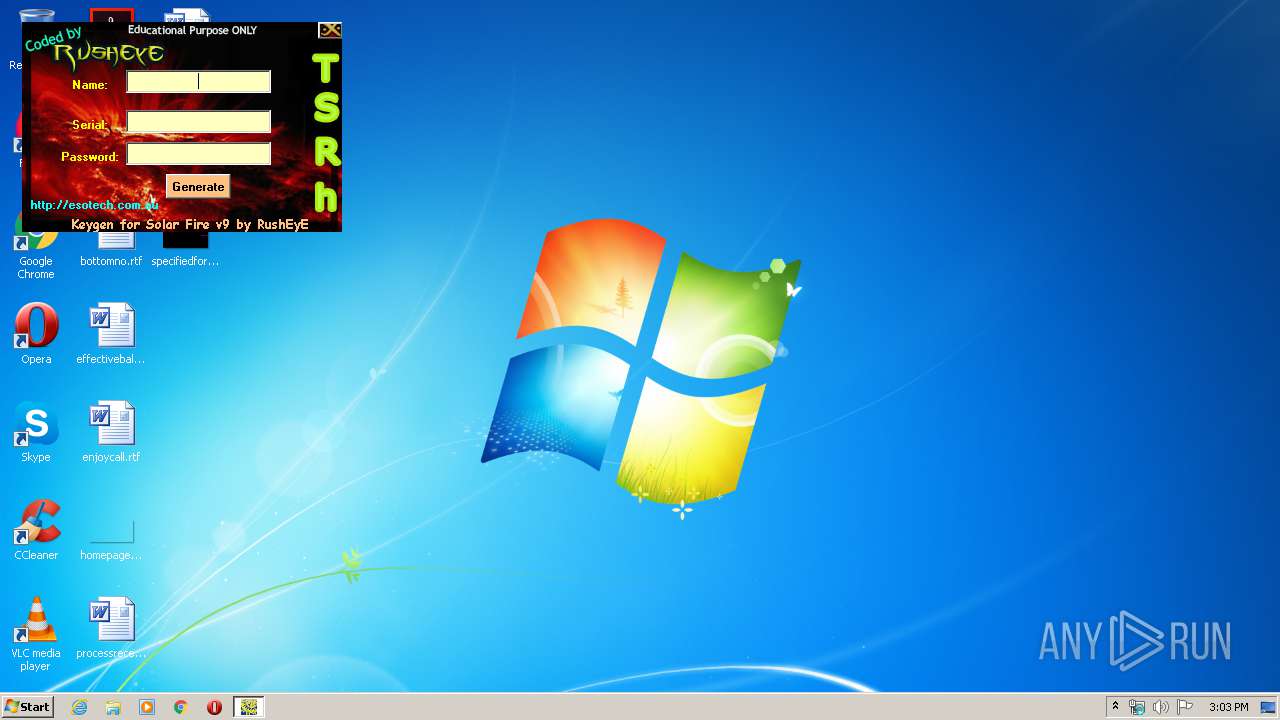
| File name: | Solar Fire V9 Keygen.exe |
| Full analysis: | https://app.any.run/tasks/f25d5e04-e0e4-4697-b302-9a88860bf19d |
| Verdict: | No threats detected |
| Analysis date: | February 27, 2020, 15:02:47 |
| OS: | Windows 7 Professional Service Pack 1 (build: 7601, 32 bit) |
| Indicators: | |
| MIME: | application/x-dosexec |
| File info: | PE32 executable (GUI) Intel 80386, for MS Windows |
| MD5: | 32FEEF23E5350478E4C2A009CA84ECBC |
| SHA1: | DE816CF67DABCC8BBD88F3917E4E78FB6C2CEAF4 |
| SHA256: | FB5D48E38D27876978BA568EB502229C00EC2D4D32D94B7B6D169897BF9608AC |
| SSDEEP: | 12288:EbekRQvWu8F+4yDmpnou5iW5Mahw9qfT6HXjV+QaKYTKWlInUYXsG0j7Eo:fOQvWupekKMahw0bW3DYTKWwUYuEo |
| .exe | | | Win32 Executable Microsoft Visual Basic 6 (69.4) |
|---|---|---|
| .exe | | | Win64 Executable (generic) (23.3) |
| .exe | | | Win32 Executable (generic) (3.8) |
| .exe | | | Generic Win/DOS Executable (1.6) |
| .exe | | | DOS Executable Generic (1.6) |
| MachineType: | Intel 386 or later, and compatibles |
|---|---|
| TimeStamp: | 2016:08:07 22:46:16+02:00 |
| PEType: | PE32 |
| LinkerVersion: | 6 |
| CodeSize: | 53248 |
| InitializedDataSize: | 8192 |
| UninitializedDataSize: | - |
| EntryPoint: | 0xdf8fd |
| OSVersion: | 5 |
| ImageVersion: | 1 |
| SubsystemVersion: | 5 |
| Subsystem: | Windows GUI |
| FileVersionNumber: | 1.0.0.0 |
| ProductVersionNumber: | 1.0.0.0 |
| FileFlagsMask: | 0x0000 |
| FileFlags: | (none) |
| FileOS: | Win32 |
| ObjectFileType: | Executable application |
| FileSubtype: | - |
| LanguageCode: | English (U.S.) |
| CharacterSet: | Unicode |
| CompanyName: | RushEyE |
| ProductName: | Solar Fire V9 |
| FileVersion: | 1 |
| ProductVersion: | 1 |
| InternalName: | Solar Fire V9 Keygen |
| OriginalFileName: | Solar Fire V9 Keygen.exe |
| Architecture: | IMAGE_FILE_MACHINE_I386 |
|---|---|
| Subsystem: | IMAGE_SUBSYSTEM_WINDOWS_GUI |
| Compilation Date: | 07-Aug-2016 20:46:16 |
| Magic number: | MZ |
|---|---|
| Bytes on last page of file: | 0x0090 |
| Pages in file: | 0x0003 |
| Relocations: | 0x0000 |
| Size of header: | 0x0004 |
| Min extra paragraphs: | 0x0000 |
| Max extra paragraphs: | 0xFFFF |
| Initial SS value: | 0x0000 |
| Initial SP value: | 0x00B8 |
| Checksum: | 0x0000 |
| Initial IP value: | 0x0000 |
| Initial CS value: | 0x0000 |
| Overlay number: | 0x0000 |
| OEM identifier: | 0x0000 |
| OEM information: | 0x0000 |
| Address of NE header: | 0x000000B8 |
| Signature: | PE |
|---|---|
| Machine: | IMAGE_FILE_MACHINE_I386 |
| Number of sections: | 6 |
| Time date stamp: | 07-Aug-2016 20:46:16 |
| Pointer to Symbol Table: | 0x00000000 |
| Number of symbols: | 0 |
| Size of Optional Header: | 0x00E0 |
| Characteristics: |
|
Name | Virtual Address | Virtual Size | Raw Size | Charateristics | Entropy |
|---|---|---|---|---|---|
.text | 0x00001000 | 0x0000C604 | 0x00000000 | IMAGE_SCN_CNT_CODE, IMAGE_SCN_MEM_EXECUTE, IMAGE_SCN_MEM_READ | 0 |
.data | 0x0000E000 | 0x00000A10 | 0x00000000 | IMAGE_SCN_CNT_INITIALIZED_DATA, IMAGE_SCN_MEM_READ, IMAGE_SCN_MEM_WRITE | 0 |
.vmp0 | 0x0000F000 | 0x000B64E1 | 0x00000000 | IMAGE_SCN_CNT_CODE, IMAGE_SCN_CNT_INITIALIZED_DATA, IMAGE_SCN_MEM_EXECUTE, IMAGE_SCN_MEM_READ, IMAGE_SCN_MEM_WRITE | 0 |
.tls | 0x000C6000 | 0x00000018 | 0x00001000 | IMAGE_SCN_CNT_INITIALIZED_DATA, IMAGE_SCN_MEM_READ, IMAGE_SCN_MEM_WRITE | 0 |
.vmp1 | 0x000C7000 | 0x000AFF41 | 0x000B0000 | IMAGE_SCN_CNT_CODE, IMAGE_SCN_CNT_INITIALIZED_DATA, IMAGE_SCN_MEM_EXECUTE, IMAGE_SCN_MEM_READ, IMAGE_SCN_MEM_WRITE | 7.98746 |
.rsrc | 0x00177000 | 0x00000630 | 0x00001000 | IMAGE_SCN_CNT_INITIALIZED_DATA, IMAGE_SCN_MEM_READ | 2.22424 |
KERNEL32.dll |
MSVBVM60.DLL |
USER32.dll |
PID | CMD | Path | Indicators | Parent process | |||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 3808 | "C:\Users\admin\AppData\Local\Temp\Solar Fire V9 Keygen.exe" | C:\Users\admin\AppData\Local\Temp\Solar Fire V9 Keygen.exe | — | explorer.exe | |||||||||||
User: admin Company: RushEyE Integrity Level: MEDIUM Exit code: 0 Version: 1.00 Modules
| |||||||||||||||
PID | Process | Filename | Type | |
|---|---|---|---|---|
| 3808 | Solar Fire V9 Keygen.exe | C:\Users\admin\AppData\Local\Temp\~DF603B6DD06889E4F6.TMP | — | |
MD5:— | SHA256:— | |||