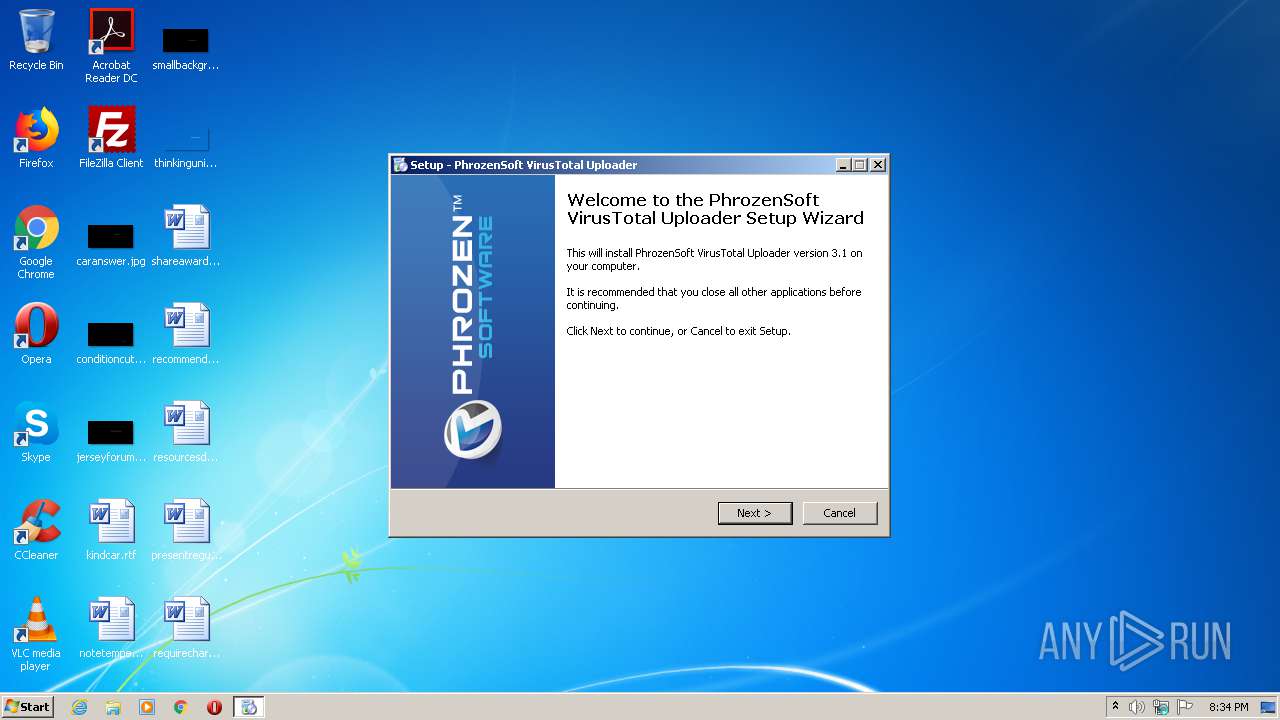
ANY.RUN Interactive Sandbox
- Full browser-level visibility into phishing
- Huge database of samples and IOCs
- Interactivity in a safe environment
- Actionable Tier 1 reports
Get full visibility into malware and phishing behavior in a safe environment.
| File name: | PhrozenVirusTotalUploaderV3-1_setup.exe |
| Full analysis: | https://app.any.run/tasks/d0e37f6f-6fde-492a-8109-71f62141e267 |
| Verdict: | Malicious activity |
| Analysis date: | February 08, 2021, 20:33:36 |
| OS: | Windows 7 Professional Service Pack 1 (build: 7601, 32 bit) |
| Indicators: | |
| MIME: | application/x-dosexec |
| File info: | PE32 executable (GUI) Intel 80386, for MS Windows |
| MD5: | 061E11719E1D0E01147465C7E0EBBA65 |
| SHA1: | B9CE5417E13767AD6563EA62F8B466F4EAB94B86 |
| SHA256: | F4F7CFB2A973C8B923225584BE5E14A0E2D2F7B59C96EAC53E75FA25BA0E02FA |
| SSDEEP: | 49152:vATQ2T73hhL45V6ewtP8lmpghDEqbeIQ4sa6+OIx3QMNJSM3X7y+RMTdRl:DGhLaynkDEm0vIx3QEoMbap |
| .exe | | | Win32 Executable Delphi generic (45.2) |
|---|---|---|
| .dll | | | Win32 Dynamic Link Library (generic) (20.9) |
| .exe | | | Win32 Executable (generic) (14.3) |
| .exe | | | Win16/32 Executable Delphi generic (6.6) |
| .exe | | | Generic Win/DOS Executable (6.3) |
| MachineType: | Intel 386 or later, and compatibles |
|---|---|
| TimeStamp: | 2013:01:30 15:21:56+01:00 |
| PEType: | PE32 |
| LinkerVersion: | 2.25 |
| CodeSize: | 65024 |
| InitializedDataSize: | 67584 |
| UninitializedDataSize: | - |
| EntryPoint: | 0x113bc |
| OSVersion: | 5 |
| ImageVersion: | 6 |
| SubsystemVersion: | 5 |
| Subsystem: | Windows GUI |
| FileVersionNumber: | 0.0.0.0 |
| ProductVersionNumber: | 0.0.0.0 |
| FileFlagsMask: | 0x003f |
| FileFlags: | (none) |
| FileOS: | Win32 |
| ObjectFileType: | Executable application |
| FileSubtype: | - |
| LanguageCode: | Neutral |
| CharacterSet: | Unicode |
| Comments: | This installation was built with Inno Setup. |
| CompanyName: | Phrozen Software™ Solutions (c) 2013 |
| FileDescription: | PhrozenSoft VirusTotal Uploader Setup |
| FileVersion: | |
| LegalCopyright: | Phrozen Software™ Solutions (c) 2013 - Phrozen Software™ |
| ProductName: | PhrozenSoft VirusTotal Uploader |
| ProductVersion: | 3.1 |
| Architecture: | IMAGE_FILE_MACHINE_I386 |
|---|---|
| Subsystem: | IMAGE_SUBSYSTEM_WINDOWS_GUI |
| Compilation Date: | 30-Jan-2013 14:21:56 |
| Detected languages: |
|
| Comments: | This installation was built with Inno Setup. |
| CompanyName: | Phrozen Software™ Solutions (c) 2013 |
| FileDescription: | PhrozenSoft VirusTotal Uploader Setup |
| FileVersion: | - |
| LegalCopyright: | Phrozen Software™ Solutions (c) 2013 - Phrozen Software™ |
| ProductName: | PhrozenSoft VirusTotal Uploader |
| ProductVersion: | 3.1 |
| Magic number: | MZ |
|---|---|
| Bytes on last page of file: | 0x0050 |
| Pages in file: | 0x0002 |
| Relocations: | 0x0000 |
| Size of header: | 0x0004 |
| Min extra paragraphs: | 0x000F |
| Max extra paragraphs: | 0xFFFF |
| Initial SS value: | 0x0000 |
| Initial SP value: | 0x00B8 |
| Checksum: | 0x0000 |
| Initial IP value: | 0x0000 |
| Initial CS value: | 0x0000 |
| Overlay number: | 0x001A |
| OEM identifier: | 0x0000 |
| OEM information: | 0x0000 |
| Address of NE header: | 0x00000100 |
| Signature: | PE |
|---|---|
| Machine: | IMAGE_FILE_MACHINE_I386 |
| Number of sections: | 8 |
| Time date stamp: | 30-Jan-2013 14:21:56 |
| Pointer to Symbol Table: | 0x00000000 |
| Number of symbols: | 0 |
| Size of Optional Header: | 0x00E0 |
| Characteristics: |
|
Name | Virtual Address | Virtual Size | Raw Size | Charateristics | Entropy |
|---|---|---|---|---|---|
.text | 0x00001000 | 0x0000F12C | 0x0000F200 | IMAGE_SCN_CNT_CODE, IMAGE_SCN_MEM_EXECUTE, IMAGE_SCN_MEM_READ | 6.39148 |
.itext | 0x00011000 | 0x00000B44 | 0x00000C00 | IMAGE_SCN_CNT_CODE, IMAGE_SCN_MEM_EXECUTE, IMAGE_SCN_MEM_READ | 5.73207 |
.data | 0x00012000 | 0x00000C88 | 0x00000E00 | IMAGE_SCN_CNT_INITIALIZED_DATA, IMAGE_SCN_MEM_READ, IMAGE_SCN_MEM_WRITE | 2.24631 |
.bss | 0x00013000 | 0x000056B4 | 0x00000000 | IMAGE_SCN_MEM_READ, IMAGE_SCN_MEM_WRITE | 0 |
.idata | 0x00019000 | 0x00000DD0 | 0x00000E00 | IMAGE_SCN_CNT_INITIALIZED_DATA, IMAGE_SCN_MEM_READ, IMAGE_SCN_MEM_WRITE | 4.97188 |
.tls | 0x0001A000 | 0x00000008 | 0x00000000 | IMAGE_SCN_MEM_READ, IMAGE_SCN_MEM_WRITE | 0 |
.rdata | 0x0001B000 | 0x00000018 | 0x00000200 | IMAGE_SCN_CNT_INITIALIZED_DATA, IMAGE_SCN_MEM_READ | 0.204488 |
.rsrc | 0x0001C000 | 0x0000EA00 | 0x0000EA00 | IMAGE_SCN_CNT_INITIALIZED_DATA, IMAGE_SCN_MEM_READ | 4.88074 |
Title | Entropy | Size | Codepage | Language | Type |
|---|---|---|---|---|---|
1 | 5.08452 | 1444 | Latin 1 / Western European | English - United States | RT_MANIFEST |
2 | 4.7389 | 2216 | Latin 1 / Western European | English - United States | RT_ICON |
3 | 3.91559 | 1384 | Latin 1 / Western European | English - United States | RT_ICON |
4 | 5.11662 | 9640 | Latin 1 / Western European | English - United States | RT_ICON |
5 | 5.62687 | 4264 | Latin 1 / Western European | English - United States | RT_ICON |
6 | 5.97397 | 1128 | Latin 1 / Western European | English - United States | RT_ICON |
4091 | 2.56031 | 104 | Latin 1 / Western European | UNKNOWN | RT_STRING |
4092 | 3.25287 | 212 | Latin 1 / Western European | UNKNOWN | RT_STRING |
4093 | 3.26919 | 164 | Latin 1 / Western European | UNKNOWN | RT_STRING |
4094 | 3.33268 | 684 | Latin 1 / Western European | UNKNOWN | RT_STRING |
advapi32.dll |
comctl32.dll |
kernel32.dll |
oleaut32.dll |
user32.dll |
PID | CMD | Path | Indicators | Parent process | |||||||||||
|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|---|
| 812 | "C:\Program Files\Internet Explorer\iexplore.exe" SCODEF:2612 CREDAT:267521 /prefetch:2 | C:\Program Files\Internet Explorer\iexplore.exe | iexplore.exe | ||||||||||||
User: admin Company: Microsoft Corporation Integrity Level: LOW Description: Internet Explorer Exit code: 0 Version: 11.00.9600.16428 (winblue_gdr.131013-1700) Modules
| |||||||||||||||
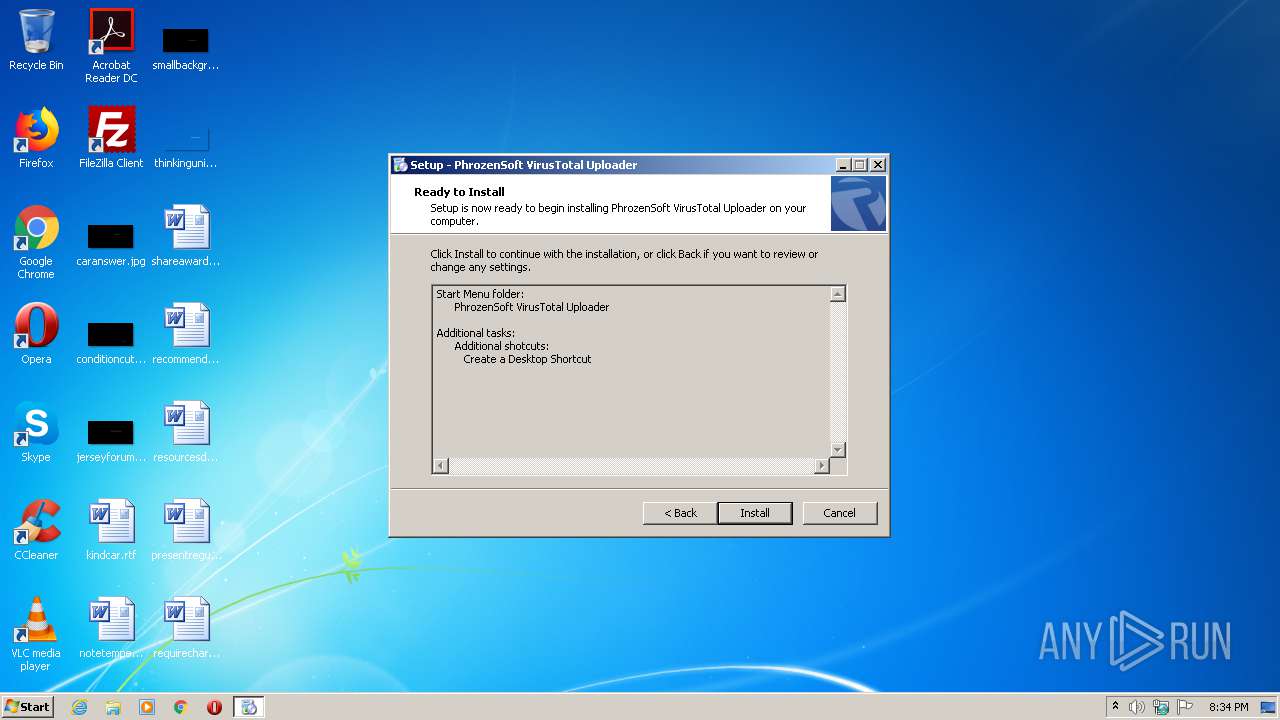
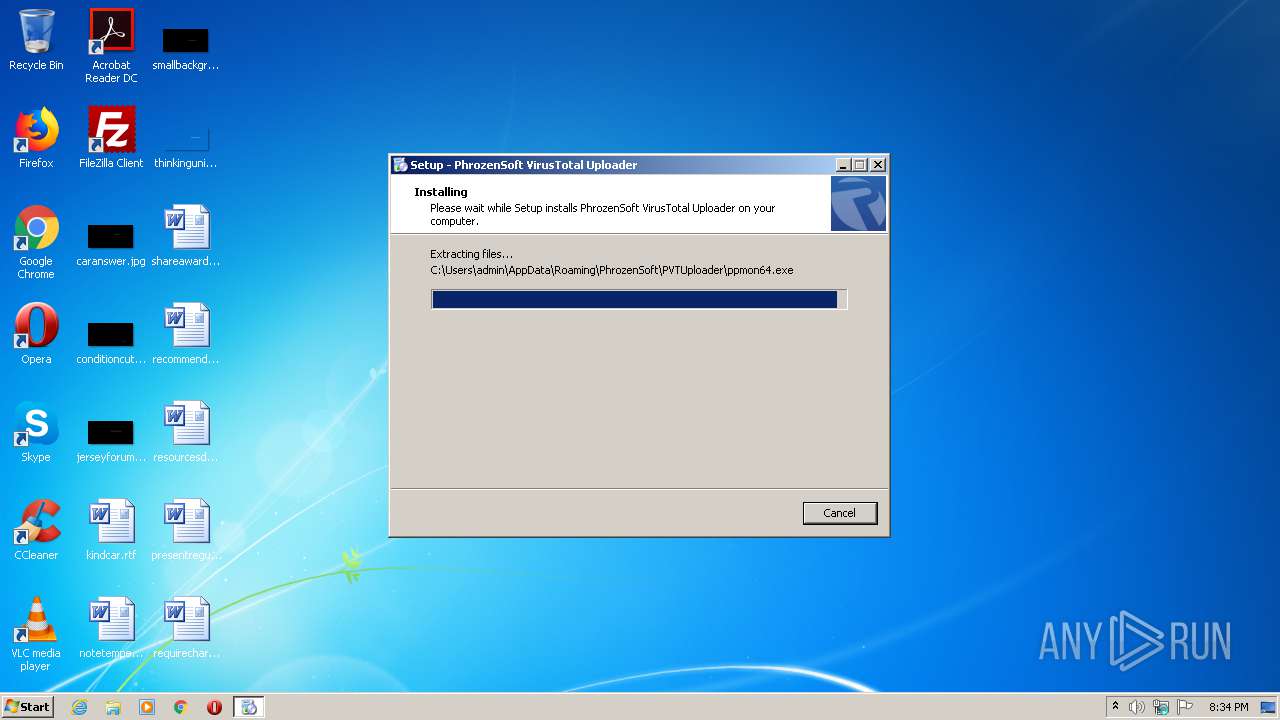
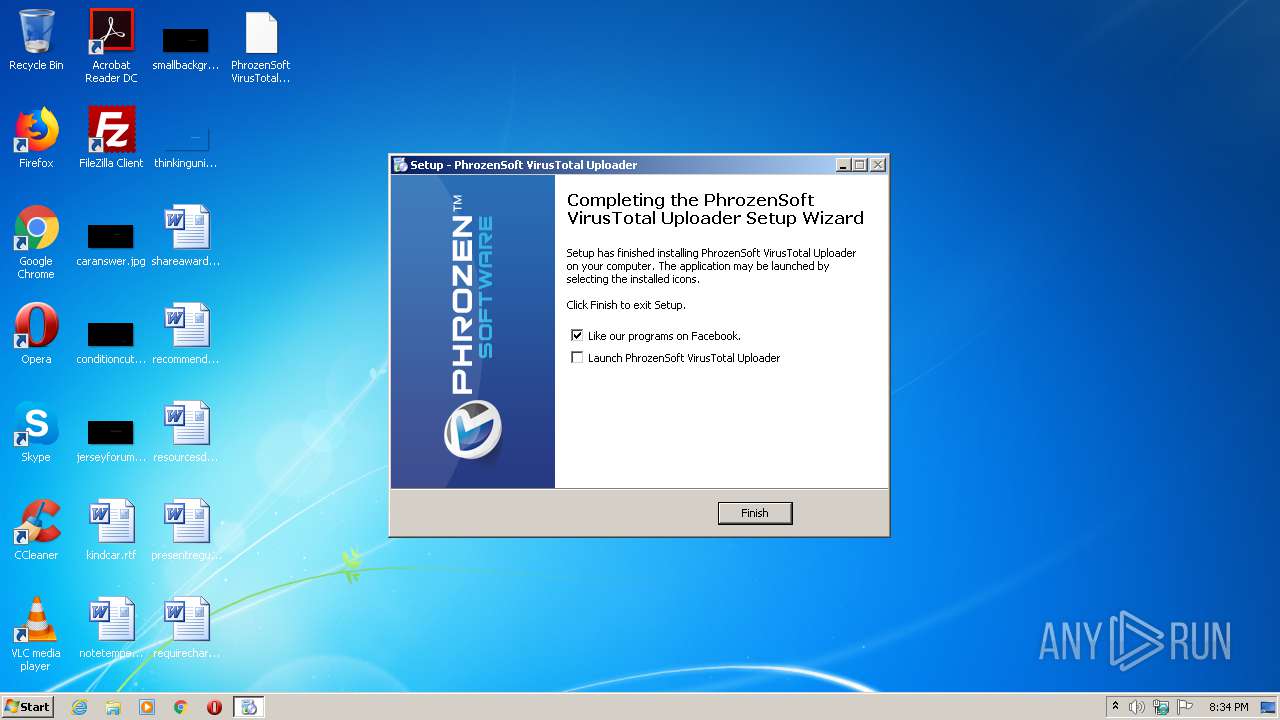
| 1648 | "C:\Users\admin\AppData\Local\Temp\PhrozenVirusTotalUploaderV3-1_setup.exe" | C:\Users\admin\AppData\Local\Temp\PhrozenVirusTotalUploaderV3-1_setup.exe | explorer.exe | ||||||||||||
User: admin Company: Phrozen Software™ Solutions (c) 2013 Integrity Level: MEDIUM Description: PhrozenSoft VirusTotal Uploader Setup Exit code: 0 Version: Modules
| |||||||||||||||
| 2612 | "C:\Program Files\Internet Explorer\iexplore.exe" http://facebook.com/PhrozenSoft | C:\Program Files\Internet Explorer\iexplore.exe | PhrozenVirusTotalUploaderV3-1_setup.tmp | ||||||||||||
User: admin Company: Microsoft Corporation Integrity Level: MEDIUM Description: Internet Explorer Exit code: 0 Version: 11.00.9600.16428 (winblue_gdr.131013-1700) Modules
| |||||||||||||||
| 2848 | "C:\Users\admin\AppData\Local\Temp\is-O22G4.tmp\PhrozenVirusTotalUploaderV3-1_setup.tmp" /SL5="$20138,2407897,133632,C:\Users\admin\AppData\Local\Temp\PhrozenVirusTotalUploaderV3-1_setup.exe" | C:\Users\admin\AppData\Local\Temp\is-O22G4.tmp\PhrozenVirusTotalUploaderV3-1_setup.tmp | PhrozenVirusTotalUploaderV3-1_setup.exe | ||||||||||||
User: admin Integrity Level: MEDIUM Description: Setup/Uninstall Exit code: 0 Version: 51.1052.0.0 Modules
| |||||||||||||||
| (PID) Process: | (2848) PhrozenVirusTotalUploaderV3-1_setup.tmp | Key: | HKEY_CURRENT_USER\Software\Microsoft\RestartManager\Session0000 |
| Operation: | write | Name: | Owner |
Value: 200B0000380F36BB59FED601 | |||
| (PID) Process: | (2848) PhrozenVirusTotalUploaderV3-1_setup.tmp | Key: | HKEY_CURRENT_USER\Software\Microsoft\RestartManager\Session0000 |
| Operation: | write | Name: | SessionHash |
Value: 7E8C6435AC3148B152A75F43289ADD13EEDEA9D2B09A91779D1A409977CF38EE | |||
| (PID) Process: | (2848) PhrozenVirusTotalUploaderV3-1_setup.tmp | Key: | HKEY_CURRENT_USER\Software\Microsoft\RestartManager\Session0000 |
| Operation: | write | Name: | Sequence |
Value: 1 | |||
| (PID) Process: | (2848) PhrozenVirusTotalUploaderV3-1_setup.tmp | Key: | HKEY_CURRENT_USER\Software\Microsoft\RestartManager\Session0000 |
| Operation: | write | Name: | RegFiles0000 |
Value: C:\Users\admin\AppData\Roaming\PhrozenSoft\PVTUploader\PVTUploader.exe | |||
| (PID) Process: | (2848) PhrozenVirusTotalUploaderV3-1_setup.tmp | Key: | HKEY_CURRENT_USER\Software\Microsoft\RestartManager\Session0000 |
| Operation: | write | Name: | RegFilesHash |
Value: 00EBDCB2DC12EE9CA0BF51766A166842B168F8CD5CE1D8358E59CE796F036D62 | |||
| (PID) Process: | (2848) PhrozenVirusTotalUploaderV3-1_setup.tmp | Key: | HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run |
| Operation: | write | Name: | PhrozenSoft VirusTotal Uploader |
Value: | |||
| (PID) Process: | (2848) PhrozenVirusTotalUploaderV3-1_setup.tmp | Key: | HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Uninstall\PhrozenSoft VirusTotal Uploader_is1 |
| Operation: | write | Name: | Inno Setup: Setup Version |
Value: 5.5.3 (u) | |||
| (PID) Process: | (2848) PhrozenVirusTotalUploaderV3-1_setup.tmp | Key: | HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Uninstall\PhrozenSoft VirusTotal Uploader_is1 |
| Operation: | write | Name: | Inno Setup: App Path |
Value: C:\Users\admin\AppData\Roaming\PhrozenSoft\PVTUploader | |||
| (PID) Process: | (2848) PhrozenVirusTotalUploaderV3-1_setup.tmp | Key: | HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Uninstall\PhrozenSoft VirusTotal Uploader_is1 |
| Operation: | write | Name: | InstallLocation |
Value: C:\Users\admin\AppData\Roaming\PhrozenSoft\PVTUploader\ | |||
| (PID) Process: | (2848) PhrozenVirusTotalUploaderV3-1_setup.tmp | Key: | HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Uninstall\PhrozenSoft VirusTotal Uploader_is1 |
| Operation: | write | Name: | Inno Setup: Icon Group |
Value: PhrozenSoft VirusTotal Uploader | |||
PID | Process | Filename | Type | |
|---|---|---|---|---|
| 2848 | PhrozenVirusTotalUploaderV3-1_setup.tmp | C:\Users\admin\AppData\Roaming\PhrozenSoft\PVTUploader\is-7DDL5.tmp | — | |
MD5:— | SHA256:— | |||
| 2848 | PhrozenVirusTotalUploaderV3-1_setup.tmp | C:\Users\admin\AppData\Roaming\PhrozenSoft\PVTUploader\is-4TN4D.tmp | — | |
MD5:— | SHA256:— | |||
| 2848 | PhrozenVirusTotalUploaderV3-1_setup.tmp | C:\Users\admin\AppData\Roaming\PhrozenSoft\PVTUploader\is-ICE3V.tmp | — | |
MD5:— | SHA256:— | |||
| 2848 | PhrozenVirusTotalUploaderV3-1_setup.tmp | C:\Users\admin\AppData\Roaming\PhrozenSoft\PVTUploader\is-63F1V.tmp | — | |
MD5:— | SHA256:— | |||
| 2848 | PhrozenVirusTotalUploaderV3-1_setup.tmp | C:\Users\admin\AppData\Roaming\PhrozenSoft\PVTUploader\is-D21PB.tmp | — | |
MD5:— | SHA256:— | |||
| 2848 | PhrozenVirusTotalUploaderV3-1_setup.tmp | C:\Users\admin\AppData\Roaming\PhrozenSoft\PVTUploader\is-8TDKF.tmp | — | |
MD5:— | SHA256:— | |||
| 2848 | PhrozenVirusTotalUploaderV3-1_setup.tmp | C:\Users\admin\AppData\Roaming\PhrozenSoft\PVTUploader\is-A0NRA.tmp | — | |
MD5:— | SHA256:— | |||
| 812 | iexplore.exe | C:\Users\admin\AppData\Local\Temp\Low\Cab57A.tmp | — | |
MD5:— | SHA256:— | |||
| 812 | iexplore.exe | C:\Users\admin\AppData\Local\Temp\Low\Tar57B.tmp | — | |
MD5:— | SHA256:— | |||
| 1648 | PhrozenVirusTotalUploaderV3-1_setup.exe | C:\Users\admin\AppData\Local\Temp\is-O22G4.tmp\PhrozenVirusTotalUploaderV3-1_setup.tmp | executable | |
MD5:CF7735C772AA8A19E40C423D784F80EA | SHA256:9513E9CC721FAB2BE7E2D94B566264AC5DE0E1E0A78D4ECD918F5BF9AECFE37D | |||
PID | Process | Method | HTTP Code | IP | URL | CN | Type | Size | Reputation |
|---|---|---|---|---|---|---|---|---|---|
812 | iexplore.exe | GET | 200 | 93.184.220.29:80 | http://ocsp.digicert.com/MFEwTzBNMEswSTAJBgUrDgMCGgUABBTPJvUY%2Bsl%2Bj4yzQuAcL2oQno5fCgQUUWj%2FkK8CB3U8zNllZGKiErhZcjsCEA5YU1Y%2FADdXsW8S3Kokx7I%3D | US | der | 471 b | whitelisted |
812 | iexplore.exe | GET | 200 | 93.184.220.29:80 | http://ocsp.digicert.com/MFEwTzBNMEswSTAJBgUrDgMCGgUABBTfqhLjKLEJQZPin0KCzkdAQpVYowQUsT7DaQP4v0cB1JgmGggC72NkK8MCEATh56TcXPLzbcArQrhdFZ8%3D | US | der | 471 b | whitelisted |
812 | iexplore.exe | GET | 200 | 93.184.220.29:80 | http://ocsp.digicert.com/MFEwTzBNMEswSTAJBgUrDgMCGgUABBTPJvUY%2Bsl%2Bj4yzQuAcL2oQno5fCgQUUWj%2FkK8CB3U8zNllZGKiErhZcjsCEAx0%2Btw3URVCeizPL1qpt5I%3D | US | der | 471 b | whitelisted |
2612 | iexplore.exe | GET | 200 | 13.107.21.200:80 | http://www.bing.com/favicon.ico | US | image | 237 b | whitelisted |
812 | iexplore.exe | GET | 301 | 185.60.216.35:80 | http://facebook.com/PhrozenSoft | IE | — | — | whitelisted |
812 | iexplore.exe | GET | 200 | 93.184.220.29:80 | http://ocsp.digicert.com/MFEwTzBNMEswSTAJBgUrDgMCGgUABBTPJvUY%2Bsl%2Bj4yzQuAcL2oQno5fCgQUUWj%2FkK8CB3U8zNllZGKiErhZcjsCEAx0%2Btw3URVCeizPL1qpt5I%3D | US | der | 471 b | whitelisted |
PID | Process | IP | Domain | ASN | CN | Reputation |
|---|---|---|---|---|---|---|
812 | iexplore.exe | 185.60.216.35:80 | facebook.com | Facebook, Inc. | IE | whitelisted |
812 | iexplore.exe | 185.60.216.35:443 | facebook.com | Facebook, Inc. | IE | whitelisted |
812 | iexplore.exe | 93.184.220.29:80 | ocsp.digicert.com | MCI Communications Services, Inc. d/b/a Verizon Business | US | whitelisted |
812 | iexplore.exe | 31.13.72.36:443 | m.facebook.com | Facebook, Inc. | IE | whitelisted |
812 | iexplore.exe | 31.13.72.12:443 | static.xx.fbcdn.net | Facebook, Inc. | IE | whitelisted |
812 | iexplore.exe | 157.240.30.27:443 | scontent-prg1-1.xx.fbcdn.net | Facebook, Inc. | US | unknown |
812 | iexplore.exe | 69.171.250.35:443 | fbcdn.net | Facebook, Inc. | US | suspicious |
— | — | 31.13.72.12:443 | static.xx.fbcdn.net | Facebook, Inc. | IE | whitelisted |
2612 | iexplore.exe | 31.13.72.12:443 | static.xx.fbcdn.net | Facebook, Inc. | IE | whitelisted |
2612 | iexplore.exe | 13.107.21.200:80 | www.bing.com | Microsoft Corporation | US | whitelisted |
Domain | IP | Reputation |
|---|---|---|
facebook.com |
| whitelisted |
ocsp.digicert.com |
| whitelisted |
m.facebook.com |
| whitelisted |
static.xx.fbcdn.net |
| whitelisted |
scontent-prg1-1.xx.fbcdn.net |
| whitelisted |
fbcdn.net |
| whitelisted |
fbsbx.com |
| whitelisted |
external-prg1-1.xx.fbcdn.net |
| unknown |
scontent.xx.fbcdn.net |
| whitelisted |
api.bing.com |
| whitelisted |